
De overheid weet waar u woont. Techbedrijven weten waar u van droomt.

Europa onderhandelt over de vraag wanneer u herkenbaar bent. De vraag wie u bent, blijft liggen.
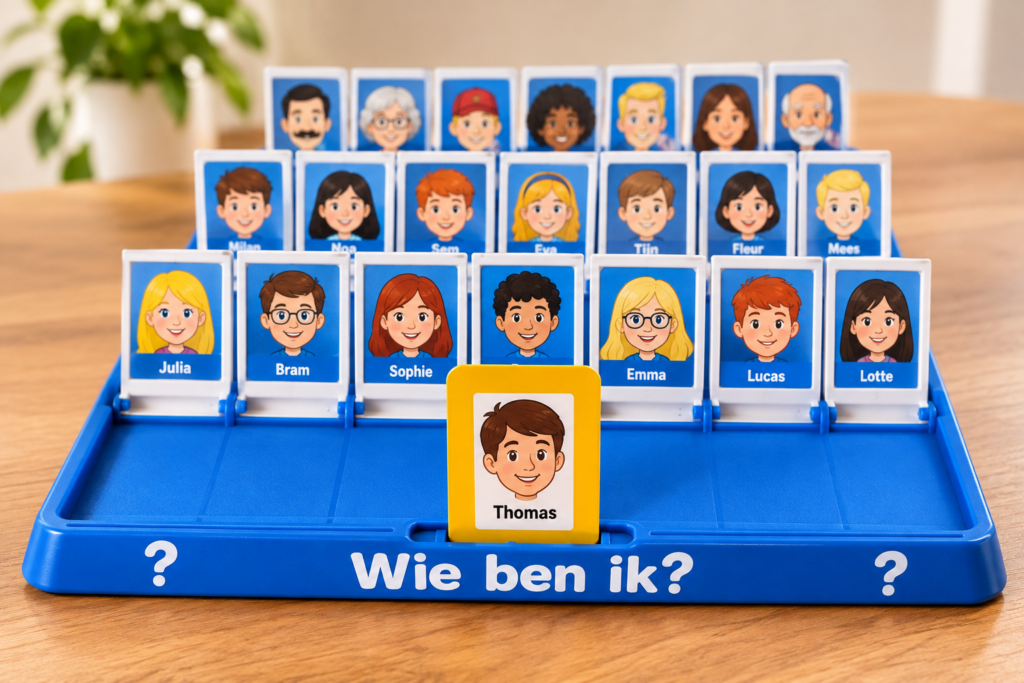
Wie ben ik?
Draag je een bril? Heb je blond haar? Bruine ogen?
Wie het spel Wie ben ik? speelt, doet aan identificatie. Elke vraag maakt de groep kandidaten kleiner, tot er één persoon overblijft. Voor mensen is dat proces best lastig, maar computers zijn hier heel goed in.
Dat een handvol kenmerken genoeg is om iemand te identificeren, bleek al in 2006, toen een zoekmachine de geanonimiseerde zoekopdrachten van honderdduizenden gebruikers vrijgaf. Gebruiker 4417749 zocht onder meer op ‘gevoelloze vingers’, ‘alleenstaande mannen van 60’ en ‘een hond die overal op plast’. Zoekwoorden bleken zó identificerend dat de anonimisering makkelijk te omzeilen was. Journalisten kwamen uit bij Thelma Arnold in Lilburn, Georgia. Maar haar zoekwoorden verraadden veel meer dan alleen haar naam en adres: ze onthulden een groot deel van haar identiteit. “Mijn hemel, dit is mijn héle persoonlijke leven,” zei mevrouw Arnold tegen de journalisten. “Ik had geen idee dat iemand over mijn schouder meekeek.”
Identificatie versus identiteit
Om te begrijpen wat hier gebeurt, moeten we identificatie scheiden van identiteit. De Franse filosoof Paul Ricoeur beschreef dat verschil. Identificatie gebeurt aan de hand van wat u herkenbaar maakt: uw naam, gezicht, haarkleur. Uw identiteit daarentegen heeft te maken met dieperliggende waarden: wat u drijft, wat u vreest, waar u voor staat.
Met andere woorden: een naam, adres of BSN heeft weinig met identiteit te maken. Ze werken als sleutels waarmee iemand kan worden gekoppeld aan systemen. Privacywetgeving is gebouwd rond die sleutels: wat aan een identificeerbaar persoon hangt, is beschermd. Maar zoals mevrouw Arnold heeft ervaren, is de waarde van die sleutel gering als de kluis al openstaat.
Wie het meest van ons weet, staat het minst onder toezicht
Die kluis hebben we zelf opengezet. Al dan niet bewust delen we zeer persoonlijke informatie met bedrijven, zoekmachines en chatbots. LinkedIn kent uw cv en heeft een nauwkeurig beeld van uw professionele leven. WhatsApp heeft een realtime beeld van uw sociale netwerk en met wie u, op welk moment, communiceert. Google kan afleiden waar u slaapt, waar u werkt en welke huisarts u bezoekt, en uw favoriete chatbot kan een angstaanjagend nauwkeurig beeld schetsen van uw identiteit. Daar hebben we zelf voor getekend. Met elke klik op ‘akkoord’ gaven we toestemming, onder voorwaarden die vrijwel niemand las.
Dit is informatie waar onze overheid niet over beschikt. Haar eigen registers mag ze bovendien maar beperkt met elkaar verbinden. Na een reeks misstanden met overheidsalgoritmes is dat heel begrijpelijk. Maar bedrijven mogen wat de overheid niet mag, omdat wij ze daar zelf toestemming voor geven. Zo ontstaat een gevaarlijke situatie.
Techbedrijven weten meer over wat wij doen, denken en dromen dan onze eigen overheid. Bovendien is er weinig dat hen hindert om daar verregaande analyses mee te maken. Facebook, Cambridge Analytica en Target zijn voorbeelden die u waarschijnlijk kent. Uit recent onderzoek blijkt dat een chatbot die over persoonlijke informatie beschikt, u in een debat makkelijker van mening kan doen veranderen dan een mens. Waar het op neerkomt, is dat een AI-bedrijf u kan beïnvloeden, ook als het niet weet hoe u heet of waar u woont. Het kan u sturen in wat u koopt, wat u gelooft, wie u vertrouwt en op wie u stemt.
Digitale Omnibus
Europa onderhandelt momenteel over de zogeheten Digitale Omnibus, een wetsvoorstel dat onder de noemer ‘vereenvoudiging’ in één keer meerdere digitale wetten aanpast. Eén van de kernpunten is de vraag wanneer gegevens te herleiden zijn naar een persoon. Het antwoord, zoals dat nu is geformuleerd, klinkt als een tautologie: voor een partij die u niet kan herleiden, zijn die gegevens niet te herleiden. Het debat draait dus opnieuw om de sleutel. En zo zit u klem: Kennen bedrijven uw naam, dan hebt u zelf toestemming gegeven. Kennen ze die niet, dan geldt de wet niet voor hen. In beide gevallen staat de kluis open.
Een wet voor de kluis
Wat we nodig hebben, is een ander uitgangspunt. Wetgeving moet niet alleen kijken naar de vraag of iemand identificeerbaar is, maar ook naar de vraag wat er uit gebruikersdata kan worden afgeleid over identiteit, en waarvoor dat wordt gebruikt. Een profiel zonder naam is nog steeds een profiel, en een klik op ‘akkoord’ mag geen vrijbrief zijn. De AI-verordening verbiedt kunstmatige intelligentie die mensen manipuleert, maar alleen als daar aantoonbaar schade uit voortkomt. Dan is het kwaad al geschied. Daarom horen bedrijven open te zijn over de profielen die ze maken en verantwoording af te leggen als ze die gebruiken om ons te sturen. Pas dan beschermt de wet de kluis, en niet alleen de sleutel.
De overheid hoeft niet te weten waar we van dromen. Maar ze moet ons beschermen tegen bedrijven die dat wel weten.
Benieuwd naar meer van Peter de Kock? Neem een kijkje op zijn profiel!
A contribution of
-
Na een master in Criminal Investigation begon hij een carrière bij de Nederlandse Nationale Politie waar hij hoofd werd van verschillende geheime afdelingen. Binnen deze afdelingen introduceerde hij het gebruik van creatieve scenario's om crimineel gedrag te voorspellen.
Van lezen naar luisteren?
De beste verhalen werken pas echt op een podium. Onze consultants adviseren je persoonlijk.